大肥鱼KSU官方版
- v3.3.1
- 安卓系统安全
 安全
-
更新时间2026-11-05
-
大小14.2M
-
语言中文
0
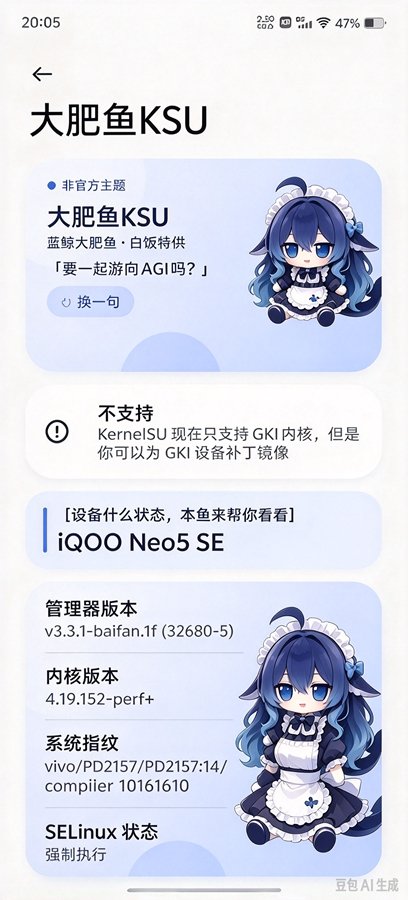
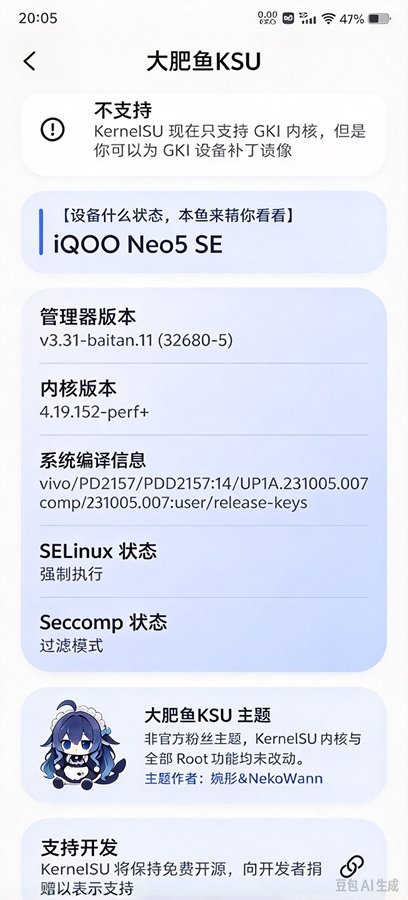
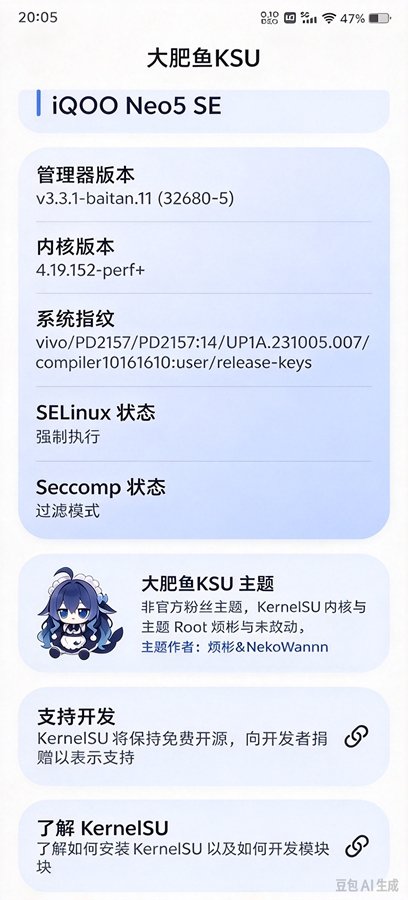
《大肥鱼KSU》是一款基于内核的安卓权限管理工具,依托KernelSU开源项目实现超级用户授权管控,支持单应用独立权限策略、完整访问日志与模块扩展,后台常驻监控权限动态。与用户空间方案不同,授权判定在内核层执行,需解锁Bootloader并刷入对应内核或LKM模块方可使用,适合熟悉刷机流程、追求底层管控的进阶玩机用户。
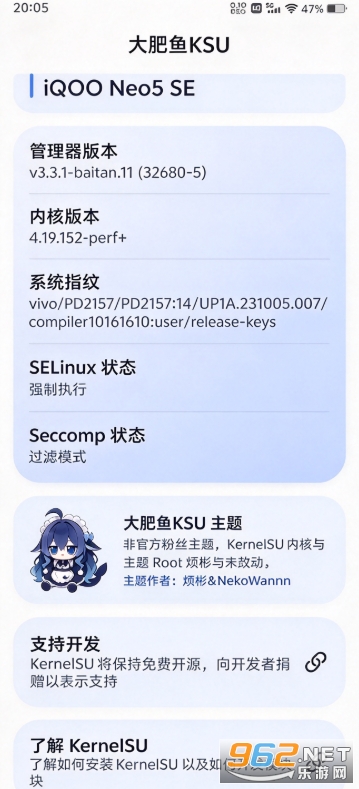
先说清楚一件事,大肥鱼KSU不是那种装完打开就能用的普通app。它的底子来自KernelSU那套内核级root方案,权限判定在内核里跑,跟Magisk在用户空间打转的逻辑不一样。被授权的应用才能拿到su,没授权的压根感知不到这东西存在。版本号里挂了个“baifan”,说明这是社区维护的衍生分支,包名跟KernelSU原版一致。
它给每个应用做了独立的权限策略,可以设成永久允许、永久拒绝或者每次询问,不用一刀切。权限申请有弹窗拦截,日志也记着谁在什么时候要了什么权限,回头翻一翻能看出哪个应用不太老实。后台常驻这块做了资源调控,不至于为了盯权限把手机续航搭进去。但前提绕不开:你得先解锁BL、把对应的内核或LKM刷进去,管理器装好才谈得上用。
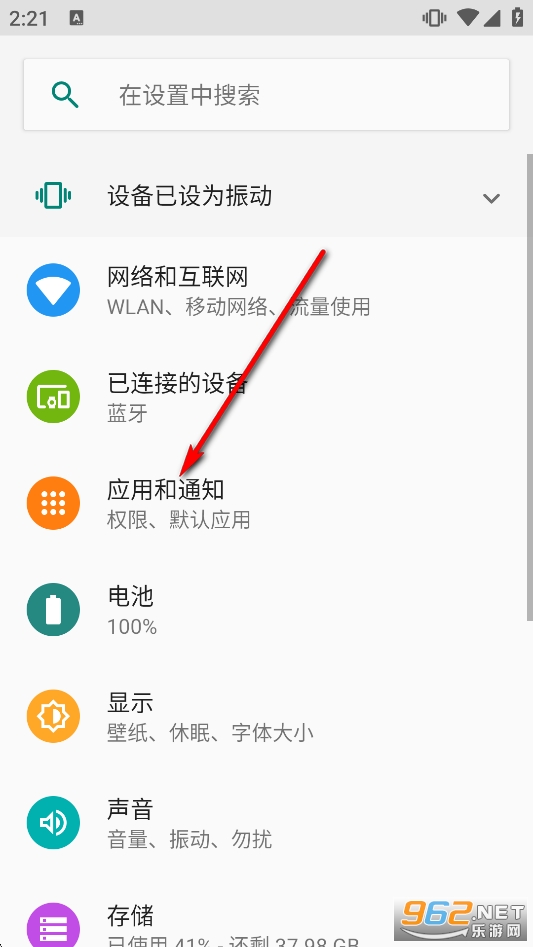
进入手机设置点击【应用】
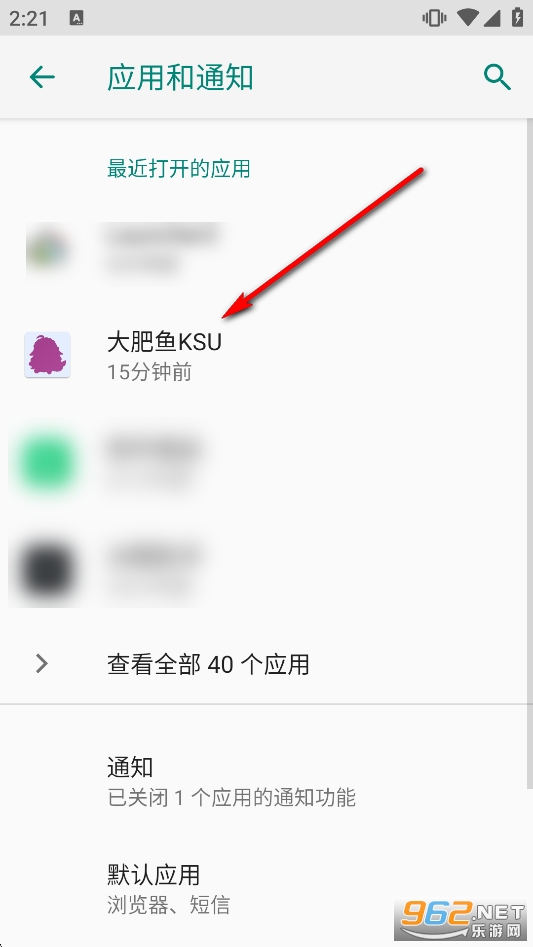
点击【大肥鱼KSU】
点击【存储】
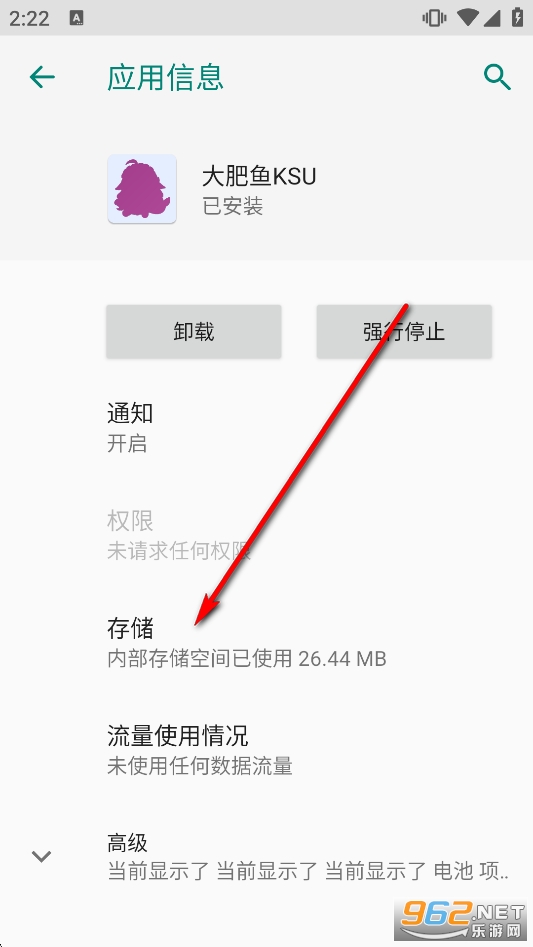
点击【清除缓存】
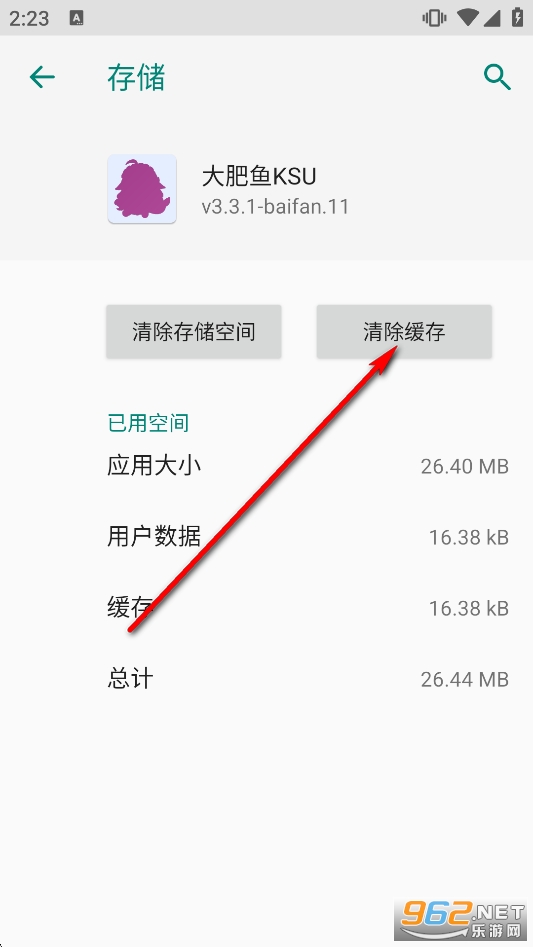
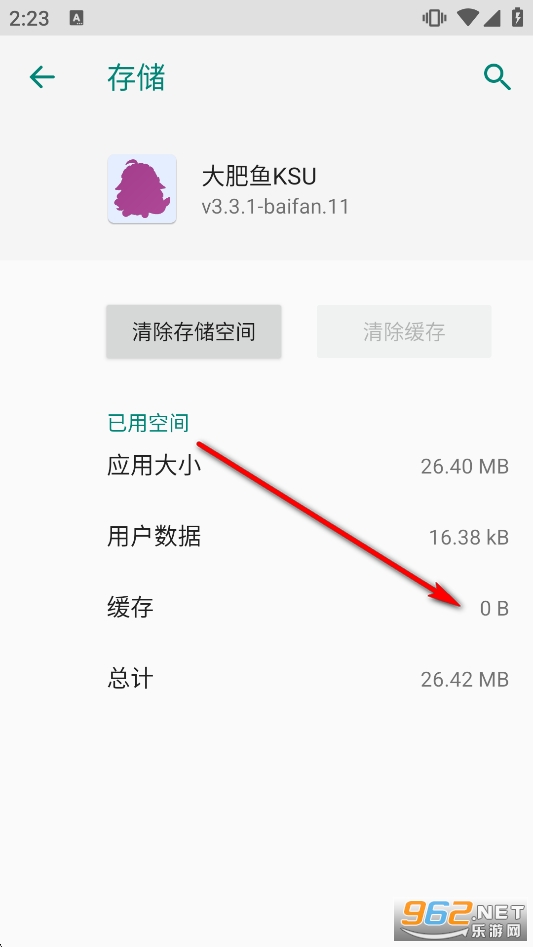
即可清除缓存
单应用独立策略配置。每个应用单独设规则,永久允许、永久拒绝或者每次弹窗询问都行,不用为了一个工具把全局权限放开,管控粒度比一刀切的root细不少。
完整权限访问日志。每一次超级权限申请,应用名、时间、操作结果都记着,回头翻日志能复盘出哪些应用在偷偷要权限,发现异常比瞎猜靠谱。
模块扩展支持单独启停。加载多个模块之后可以在列表里单独开关某一个,不用为了关一个功能卸载整包,灵活调配的同时也少了些不必要的系统开销。
后台常驻但做了功耗调控。持续监听权限动态的同时对内存和功耗做了优化,多数机型上长时间挂着不至于明显拖续航,监控和日常使用能兼顾。
想把权限捏在手里的进阶玩机用户。不满足于简单的给不给root,想按应用裁剪权限、翻日志看谁在要权限,这套东西能派上用场,管得比Magisk那种粗放式授权细。
手里有GKI设备、愿意折腾刷机的用户。大肥鱼KSU走的是KernelSU路线,对设备内核有要求。愿意解锁BL、对KMI、刷LKM,能接受刷机风险的人,用起来会比较对路。
需要模块扩展但不想全开全关的用户。装了多个模块但只想用其中几个的时候,单独启停的功能比整包卸载重装省事,日常调配灵活一些。
问:装好管理器打开显示不支持或者没反应?
答:说明底层内核还没刷进去。大肥鱼KSU只是管理器,真正干活的是刷入的内核或LKM模块。先确认设备是否解锁BL、内核版本是否匹配,把底层搞定再打开管理器。
问:刷入后开不了机怎么办?
答:刷机前务必备份原厂boot.img,这是救砖的底牌。开不了机就进fastboot把原厂boot刷回去。bootloop常见原因是KMI版本或安全补丁没对上,刷之前仔细核对。
问:授权了应用但应用还是提示没有root?
答:先确认授权状态是否正常,然后看看是不是应用本身不兼容内核级root方案。部分应用对KernelSU的检测逻辑跟Magisk不同,可能需要额外配置或者换用其他方案。
问:权限日志看不过来,有办法快速定位可疑应用吗?
答:按应用名或者时间排序翻一翻,重点关注那些频繁申请权限但你不常用的应用。发现可疑的直接在策略里改成永久拒绝或者拉黑,不用每次弹窗再手动拒绝。
用下来最舒服的是权限管得确实细。每个应用单独设策略、翻日志看谁在要权限,这套东西不是摆设,对喜欢把控制权攥在自己手里的人来说挺受用。后台常驻的功耗控制也做得还行,没出现挂着它手机明显掉电的情况。
但门槛是实打实的。没刷底层啥也干不了,刷底层又要解锁BL、对版本、备份boot,每一步都有劝退点。版本号带“baifan”说明这是社区分支,稳定性和更新节奏看维护者,官方文档不一定完全适用。所以它不适合图省事、装完就想用的用户,适合手里有备用机、愿意花时间研究、能接受刷机风险的老玩家。主力机当试验田的,建议三思。
SukiSU Ultra最新版本 16.4M / 多国语言[中文] / 安卓系统安全
Magisk Manager APK 3.0M / 中文 / 安卓实用工具

杂鱼面具版本 16.4M / 中文 / 安卓实用工具
Magisk Alpha 直装版 11.0M / 中文 / 安卓实用工具

KernelSU中文版 8.1M / 中文 / 安卓实用工具
原神官方正版 494.7M / 中文 / 安卓角色扮演

Honor of Kings王者荣耀国际服 625.9M / 英文 / 安卓角色扮演
崩坏星穹铁道官方正版 447.6M / 中文 / 安卓卡牌游戏
托卡世界无广告全解锁版 684.3M / 中文 / 安卓休闲益智
跑跑卡丁车官方竞速版正式版 4.10G / 中文 / iphone赛车游戏
 微信抢红包软件



玩家留言